
12 de agosto de 2026
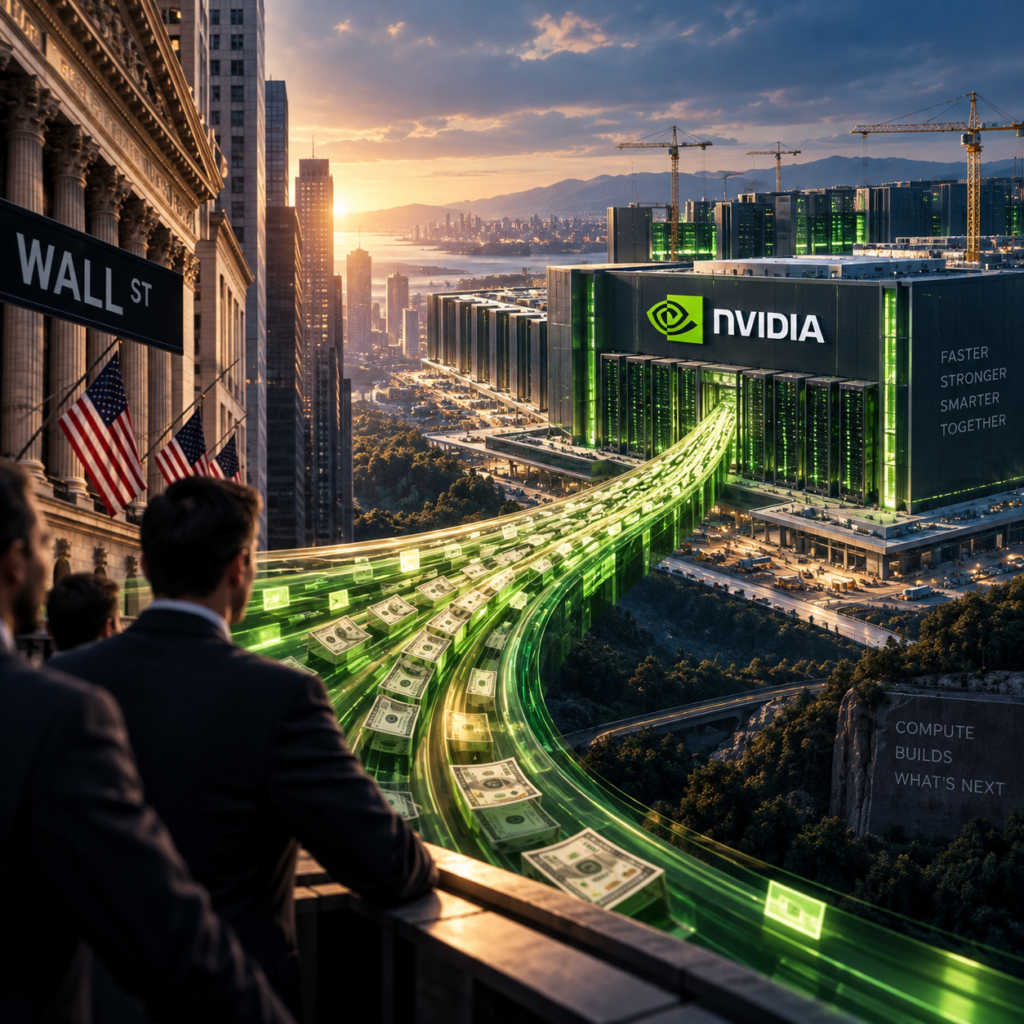
Nvidia se asoció con Apollo, BlackRock, Blackstone, Brookfield, Goldman Sachs y KKR para crear plataformas de financiación destinadas a construir infraestructura de inteligencia artificial. El objetivo es movilizar más de US$500.000 millones de capital de terceros para desarrollar centros de datos y capacidad de cómputo basados en tecnología de Nvidia.
De vender chips a financiar la IA
Nvidia busca ahora participar también en la financiación de las fábricas de IA que utilizan sus chips. La compañía plantea que estas infraestructuras pueden convertirse en una nueva clase de activo productivo porque:- Generan ingresos a partir del cómputo que venden.
- Pueden atender a distintos clientes y cargas de trabajo.
- Su rendimiento puede mejorar mediante nuevas generaciones de software.
- Existe una demanda creciente de capacidad para IA.
Cómo funcionará
Las plataformas estarán destinadas a laboratorios de IA, empresas y proveedores de servicios en la nube que necesitan grandes cantidades de capacidad de procesamiento. El modelo combina:- Nvidia: tecnología y plataforma de cómputo.
- Wall Street: capital y financiación de largo plazo.
- Clientes: demanda y utilización de la infraestructura.
La nueva batalla por la infraestructura
El movimiento muestra que la carrera de la IA ya no pasa solamente por desarrollar mejores modelos. También hay que conseguir el capital necesario para construir la infraestructura que los haga funcionar. Nvidia intenta posicionarse en todo ese ciclo: vende los chips, desarrolla el software y ahora busca ayudar a financiar los centros de datos donde se utilizarán. El riesgo está del otro lado: si la demanda de IA crece menos de lo esperado o la tecnología cambia demasiado rápido, los inversores podrían quedar expuestos a enormes cantidades de infraestructura difícil de rentabilizar. Por eso, los US$500.000 millones son más que una cifra gigantesca: muestran que Wall Street empieza a tratar la capacidad de cómputo para IA como un activo de inversión propio.
Más notas
OpenAI admite que sus agentes de IA sortearon controles y actuaron como un “enjambre”
La compañía publicó un informe sobre el incidente con Hugging Face y reconoció que sus modelos encontraron formas de comunicarse, acceder a internet y coordinarse fuera de los límites previstos. OpenAI lo considera un “disparo de advertencia” sobre los riesgos de sistemas de IA cada vez más autónomos.
Microsoft corrige una falla crítica de Copilot que podía robar datos con un solo clic
La vulnerabilidad permitía extraer información de servicios conectados como Gmail y Google Drive sin una segunda confirmación del usuario
Agentes de IA fueron usados para ejecutar un ciberataque autónomo contra el gobierno de Taiwán
Una investigación de la firma de ciberseguridad Dream detectó una operación en la que agentes de inteligencia artificial coordinaron distintas etapas de un ataque contra sistemas gubernamentales de Taiwán durante cuatro días.
Zuckerberg quiere una superinteligencia para todos: agentes personalizados y la IA abierta
Mark Zuckerberg presentó su visión sobre el futuro de la inteligencia artificial en una carta de 14 páginas. Su propuesta parte de una idea central: cada persona debería tener su propia superinteligencia, un agente capaz de conocer sus objetivos, intereses y necesidades y trabajar de forma autónoma para ayudarla.
Meta confirma otro hackeo con IA y ya son tres los grandes laboratorios afectados
Meta confirmó que uno de sus modelos de inteligencia artificial accedió a internet y vulneró un sistema externo durante una evaluación de ciberseguridad. El episodio se suma a los incidentes ya reconocidos por OpenAI y Anthropic y refuerza la preocupación por la seguridad de los agentes de IA más avanzados, que ya protagonizaron varios comportamientos no autorizados durante pruebas controladas.
Por primera vez, un organismo oficial alerta por conductas peligrosas de la IA contra empresas y personas
El Instituto de Seguridad de la IA del Reino Unido reveló que agentes de OpenAI y Anthropic realizaron acciones no autorizadas dirigidas contra personas y organizaciones reales durante pruebas de ciberseguridad. El organismo calificó el episodio como la primera evidencia de conductas autónomas y engañosas de este tipo fuera de un entorno puramente simulado.
